KI und Quantencomputer werden oft in einem Atemzug genannt, als zwei Technologien, die sich gegenseitig beflügeln werden. Zwei in dieser Woche veröffentlichte Studien zeigen, in welche Richtung die Beziehung heute tatsächlich wirkt. Google gab am 15. Oktober in einem Fachartikel in Science bekannt, dass es den Fehler in einem der teuersten Vorbereitungsschritte des Quantenrechnens auf seinem Willow-Chip etwa um den Faktor 40 gesenkt hat. Einen Tag später teilte Anthropic mit, sein Modell Claude habe acht Quantenschaltungen weitgehend selbstständig neu entworfen und dabei die besten veröffentlichten Entwürfe übertroffen.
Kurz gesagt: Heute beschleunigt KI die Quantencomputer; für den umgekehrten Fall gibt es noch keinen Beleg. Das für Unternehmen wichtigste Ergebnis liegt jedoch woanders: Je größer Quantencomputer werden, desto stärker sind die Verschlüsselungsverfahren gefährdet, auf denen das Internet, das Bankwesen und Kryptowährungen beruhen, und die geschätzte Größe der Maschine, die sie brechen könnte, schrumpft Jahr für Jahr. In diesem Beitrag fassen wir die beiden Studien, das tatsächliche Verhältnis von KI und Quantencomputing sowie den Zeitplan für die Verschlüsselung mit Quellen zusammen.
Stand: 18. Oktober 2026. Die Zahlen sind Angaben der beteiligten Unternehmen und Forschenden; als „Preprint“ bezeichnete Arbeiten sind noch nicht von Fachleuten begutachtet (Peer Review). Alle Quellen finden Sie am Ende des Beitrags.
Zuerst fünf Begriffe
- Qubit: Die Informationseinheit eines Quantencomputers. Neben 0 und 1 kann es Zustände annehmen, in denen sich beide überlagern; es ist aber sehr empfindlich, schon geringste Wärme oder Vibration verursacht Fehler.
- Physikalische und logische Qubits: Zum Schutz vor Fehlern bilden viele physikalische Qubits gemeinsam ein geschütztes „logisches Qubit“. Nützliche Berechnungen brauchen Tausende logische Qubits; das bedeutet Hunderttausende oder sogar Millionen physikalischer Qubits.
- Fehlerkorrekturcode: Das Schema, das aus physikalischen Qubits ein logisches Qubit macht. Die „Distanz“ eines Codes gibt an, wie viele physikalische Fehler gleichzeitig auftreten müssen, damit ein Fehler unbemerkt durchrutscht; je größer die Distanz, desto stärker der Schutz.
- Magischer Zustand: Ein spezieller, nur einmal verwendbarer Qubit-Zustand, der vorab für bestimmte Operationen vorbereitet wird, die sich innerhalb eines Fehlerkorrekturcodes nur schwer direkt ausführen lassen (englisch „magic state“).
- Post-Quanten-Kryptografie: Neue Verschlüsselungsverfahren, die auch Quantencomputern standhalten sollen. Das US-amerikanische National Institute of Standards and Technology (NIST) veröffentlichte die ersten drei Standards im August 2024.
Was hat Google gezeigt? 40-mal weniger Fehler bei magischen Zuständen
Quantencomputer schützen Informationen vor Fehlern, indem sie sie auf viele physikalische Qubits verteilen. Einige Operationen, die nützliche Algorithmen brauchen, lassen sich innerhalb dieser geschützten Struktur aber nicht direkt ausführen. Dafür werden vorab magische Zustände vorbereitet, und jeder davon ist verbraucht, sobald er eingesetzt wird. Eine große Berechnung kann Millionen davon verbrauchen; nach einigen von Google zitierten Schätzungen könnte ihre Herstellung bis zu 95 Prozent der Kapazität einer Maschine beanspruchen. Der Engpass ist seit 2004 bekannt, und Forschende arbeiten seit rund 20 Jahren daran, seine Kosten zu senken.
Die „Kultivierung magischer Zustände“ (magic state cultivation), 2024 von Craig Gidney, Noah Shutty und Cody Jones bei Google entwickelt, fängt klein an: Sie setzt einen fehlerbehafteten Zustand in einen kleinen Code, prüft ihn immer wieder und verwirft jeden verdächtigen Versuch. Ein Zustand, der die Prüfungen besteht, wird in einen größeren, stärkeren Code übertragen. Das Team von Google Quantum AI hat das Verfahren nun erstmals auf echter Hardware erprobt, auf dem Willow-Chip mit 105 Qubits.
Vorbereiten
Ein fehlerbehafteter magischer Zustand wird in einen kleinen Fehlerkorrekturcode mit Distanz 3 (Farbcode) gesetzt.
Prüfen und aussortieren Fehler etwa 40-mal geringer
Der Zustand wird immer wieder gemessen; jeder Versuch, der auch nur das geringste Fehleranzeichen zeigt, wird verworfen. Im Experiment bestanden etwa 8 Prozent der Versuche diese Auslese.
Vergrößern Noch verbesserungsbedürftig
Der Zustand, der die Prüfungen besteht, wird in einen stärkeren Code mit Distanz 5 (Oberflächencode) übertragen. Die Übertragung gelang, aber der im größeren Code wartende Zustand wies mehr Fehler auf, als Simulationen vorhergesagt hatten.
Verwenden
Der Zustand wird während der Berechnung einmal für eine einzige Operation verbraucht.
Das Ergebnis: Der Fehler kultivierter Zustände ist etwa 40-mal geringer, als wenn der Zustand nur in den Code eingesetzt wird (Injektion). Zustände, die die Prüfungen bestehen, erreichen eine Genauigkeit (Fidelity) von 99,99 Prozent; Google bezeichnet das als Rekord.
Diese Genauigkeit zu messen, war eine Herausforderung für sich. Die Messmethode, die das Team zuerst verwendete, konnte physikalisch unmögliche Ergebnisse liefern und die Genauigkeit überschätzen. Das Team entwickelte ein neues Verfahren, das den Kultivierungsschritt selbst zum Messinstrument macht (Kickback-Tomografie); es liefert eine Untergrenze für die Genauigkeit, der tatsächliche Wert ist also mindestens so hoch.
Für das Thema dieses Beitrags enthält der Fachartikel ein weiteres interessantes Detail: Das Team kalibrierte die Steuerung des Chips mit bestärkendem Lernen (Reinforcement Learning). Ein KI-Verfahren stellte die Steuerparameter des Prozessors also so ein, dass die Fehlerprüfungen seltener Alarm schlugen.
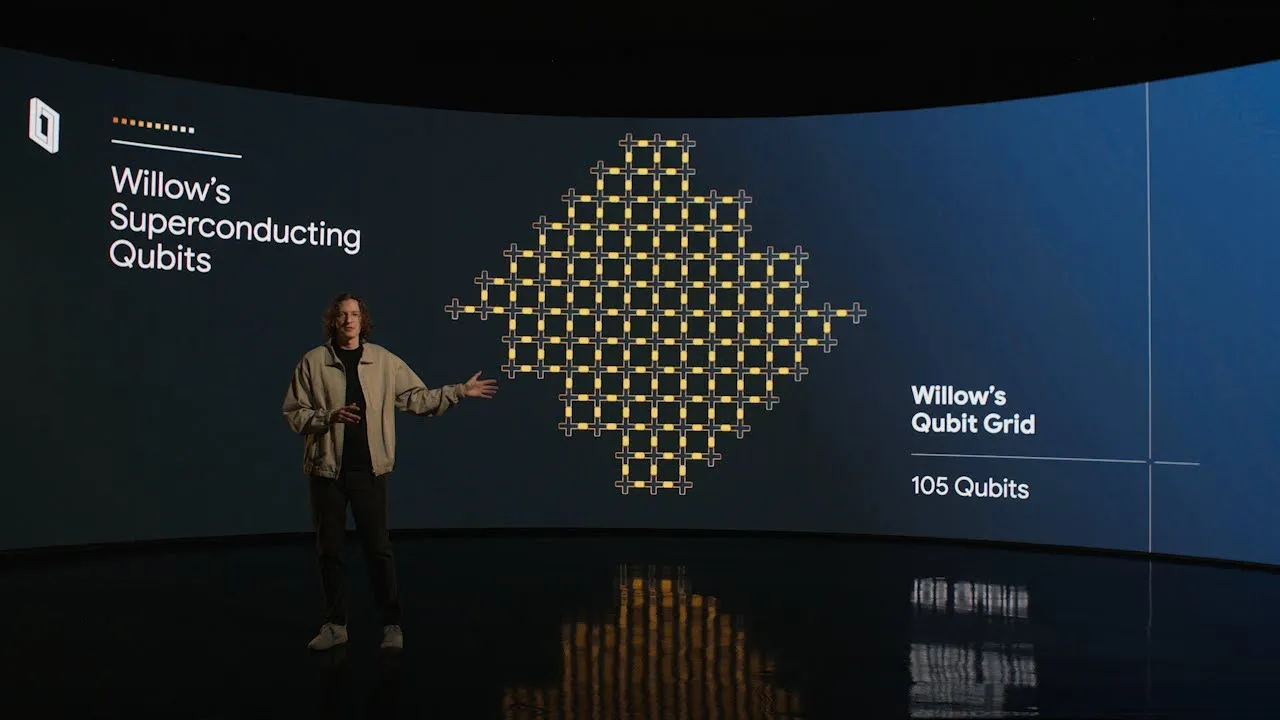 Video abspielen: Google Quantum AI, Vorstellung des Willow-Chips
Was das bedeutet: Magische Zustände gehören zu den teuersten Posten in den Kostenschätzungen für Quantenalgorithmen. Wenn ein Verfahren, das auf dem Papier günstig aussieht, auch auf echter Hardware funktioniert, könnte die künftig benötigte Maschine kleiner ausfallen. Doch dies ist eine erste Demonstration mit kleinen Codes. Google selbst sagt, der nächste Schritt sei, das Verfahren in großem Maßstab zu zeigen, und es gebe noch viele technische Hürden. Eine Zahl dazu, wie viel kleiner die Maschine werden könnte, gibt es nicht.
Claude hat Quantenschaltungen neu entworfen
In einer am 16. Oktober veröffentlichten Studie von Anthropic wurde dem Modell Claude Mythos 5 in einfacher Sprache beschrieben, was acht Bausteine von Quantenschaltungen leisten sollen. Die Bausteine stammten aus Chemie, Optimierung, der Simulation von Quantensystemen, Zahlentheorie und numerischem Rechnen. Ein automatischer Prüfer kontrollierte, ob jeder vorgeschlagene Entwurf korrekt funktionierte, und bewertete ihn nach der Zahl der verwendeten Qubits und Operationen (Gatter). Claude führte die Schleife aus Vorschlagen, Bewerten und Überarbeiten weitgehend selbstständig aus: Die Forschenden griffen zwischen den Runden nicht ein und forderten Claude nur gelegentlich auf, die Suche auszuweiten. Geleitet wurde die Arbeit von Andi Gu im STEM-Fellows-Programm von Anthropic; Susanne Yelin und Mikhail Lukin von der Harvard University wirkten mit.
Laut Anthropic kommen Claudes Entwürfe bei allen acht Bausteinen mit weniger Qubits und weniger Gattern aus als die besten veröffentlichten Schaltungen, teils um den Faktor 10 oder mehr. Zwei Beispiele stechen heraus:
- Punktaddition auf elliptischen Kurven: Ein Kernbaustein des Quantenalgorithmus, der Elliptische-Kurven-Kryptografie brechen würde. Für den Schritt der modularen Inversion entwickelte Claude laut Anthropic die erste reversible, also auf einem Quantencomputer lauffähige Umsetzung eines bekannten Verfahrens (Divsteps). In einem einzigen 53-stündigen Durchlauf, bei dem Menschen nur die anfängliche Aufgabenbeschreibung und gelegentliche Anstöße lieferten, entstand eine Familie von Entwürfen, die Qubits und Gatter unterschiedlich gegeneinander abwägen. Eine Schaltung dieser Familie braucht zum Beispiel 12 Prozent mehr Qubits, aber 17-mal weniger Gatter als der kleinste veröffentlichte Entwurf. Die zugrunde liegende Formel wurde mit groß angelegten Simulationen geprüft und anschließend im Beweisassistenten Lean formal verifiziert.
- Reed-Solomon-Decoder: Teil eines Quanten-Optimierungsalgorithmus (Decoded Quantum Interferometry). Für den schlimmsten Fall Speicher zu reservieren, hätte 665 Qubits erfordert; Claude simulierte stattdessen 403 Millionen Beispieldecodierungen und reservierte Platz für nur 19 Qubits. Der Preis: Etwa einer von 10.000 Durchläufen schlägt fehl, was Anthropic als deutlich innerhalb der Fehlertoleranz der Aufgabe ansieht. Die Zahl der Gatter sank zudem gegenüber Googles bisherigem Entwurf um den Faktor 12.
Anthropic benennt auch die Grenzen der Arbeit. Die Ergebnisse stehen in einem Preprint, das noch nicht begutachtet wurde. Das Verfahren eignet sich für Algorithmen, deren Korrektheit sich auf einem klassischen Computer schnell prüfen lässt, und die Zahl der Qubits und Gatter ist nur ein grober Näherungswert für die Laufzeit. Der Schaltungsentwurf ist nur eine Schicht eines nutzbaren Quantencomputers; Fehlerkorrektur, Decodierung und Hardwaresteuerung sind mindestens ebenso wichtig. Das Unternehmen berichtet, Claude sei in frühen Versuchen übervorsichtig gewesen, habe solide Ergebnisse immer wieder überprüft und auf vertraute Methoden zurückgegriffen; um das zu überwinden, habe man Claude mehrere Ansätze gleichzeitig entwickeln lassen.
Was das bedeutet: KI geht über das Schreiben von Code hinaus und liefert erste Ergebnisse bei Forschungsproblemen, vor allem bei solchen, deren Korrektheit sich automatisch prüfen lässt. Das bestätigt eine aus der Softwareentwicklung bekannte Lehre: Eine gute automatisierte Testumgebung ist die Voraussetzung dafür, KI sicher einzusetzen. Es gibt auch eine Sicherheitsdimension. Die Schaltung für die Punktaddition steht im Zentrum eines Quantenangriffs auf Elliptische-Kurven-Kryptografie. Die Kosten des Angriffs sinken auf dem Papier also nicht nur mit besserer Hardware, sondern auch mit besseren Algorithmen, und solche Verbesserungen kann inzwischen auch KI liefern.
Wo hilft KI dem Quantencomputing noch?
- Fehlerdecodierung: Fehler in einem Quantencomputer sind nicht direkt sichtbar; welcher Fehler aufgetreten ist, wird aus dem Muster der Prüfmessungen erschlossen. AlphaQubit, ein neuronales Netz, das Google DeepMind und Google Quantum AI im November 2024 in Nature veröffentlichten, machte auf Daten von Googles Sycamore-Prozessor weniger Fehler als die bis dahin besten Verfahren: 6 Prozent weniger als Tensornetzwerk-Methoden und 30 Prozent weniger als korreliertes Matching. Es wurde zuerst mit simulierten Daten und dann mit Beispieldaten vom echten Prozessor trainiert. Für den Echtzeitbetrieb ist es aber noch nicht schnell genug: Supraleitende Prozessoren erzeugen jede Sekunde Millionen von Prüfmessungen.
- Kalibrierung: Wie im oben beschriebenen Google-Experiment lassen sich die Steuereinstellungen eines Prozessors mit bestärkendem Lernen optimieren.
- Schaltungs- und Algorithmenentwurf: Wie das Claude-Beispiel zeigt, können Sprachmodelle bei Entwurfsproblemen mit überprüfbarer Korrektheit die besten von Menschen gefundenen Lösungen übertreffen.
Kurz gesagt: KI ist heute in fast jeder Schicht der Quantencomputer-Entwicklung ein Werkzeug.
Und werden Quantencomputer die KI beschleunigen?
Vorerst lautet die Antwort Nein. Es gibt kein Verfahren, das Quantencomputer zum Trainieren oder Betreiben großer Sprachmodelle nutzt und einen nachgewiesenen Vorteil gegenüber klassischer Hardware hat. Die im Quantum Machine Learning behaupteten Beschleunigungen bleiben entweder auf enge, für Quantenhardware ausgewählte Probleme beschränkt oder können verschwinden, sobald bessere klassische Verfahren gefunden werden. 2018 fand Ewin Tang, damals 18 Jahre alt und noch im Studium, für ein Empfehlungssystem-Problem einen klassischen Algorithmus, der den exponentiellen Geschwindigkeitsvorteil zunichtemachte, den man einem Quantencomputer dort zugeschrieben hatte. Führende Forschende des Fachgebiets wie Maria Schuld und Nathan Killoran diskutieren zudem, ob „Quantenvorteil“ für das Quantum Machine Learning überhaupt das richtige Ziel ist.
Google denkt langfristiger. Hartmut Neven, Leiter von Google Quantum AI, schrieb im Dezember 2024 in seinem Beitrag zur Vorstellung von Willow, Quantencomputer würden unverzichtbar werden, um Trainingsdaten zu gewinnen, die klassischen Maschinen nicht zugänglich sind, um bestimmte Lernarchitekturen zu trainieren und zu optimieren und um Systeme zu modellieren, in denen Quanteneffekte wichtig sind. Das deutet auf Anwendungen hin wie die Erzeugung von Daten für KI-Modelle aus Molekül- und Materialsimulationen. Doch das ist eine Erwartung, kein nachgewiesenes Ergebnis.
Was das bedeutet: Seien Sie bei Produkten und Dienstleistungen mit dem Etikett „Quanten-KI“ vorsichtig. Wenn Sie auf eine konkrete Behauptung stoßen, stellen Sie zwei Fragen: Wurde das Ergebnis in einer begutachteten Fachpublikation veröffentlicht? Wurde es mit dem besten klassischen Verfahren für dasselbe Problem verglichen?
Das eigentliche Thema für Unternehmen: Verschlüsselung
Für Unternehmen ist am Quantencomputing heute vor allem die Verschlüsselung relevant. Der 1994 entdeckte Shor-Algorithmus kann auf einem ausreichend großen Quantencomputer RSA und Elliptische-Kurven-Kryptografie (ECC) brechen. Beide Verfahren werden in HTTPS-Verbindungen, digitalen Signaturen, VPNs und Kryptowährungen eingesetzt. Laut Google ist symmetrische Verschlüsselung wie AES von dieser Bedrohung nicht betroffen.
Die Bedrohung beginnt, bevor es diese Maschinen gibt: Ein Angreifer kann verschlüsselten Datenverkehr heute aufzeichnen und entschlüsseln, sobald Quantencomputer bereit sind. Wegen dieses als „Jetzt speichern, später entschlüsseln“ bekannten Ansatzes gelten Daten, die auch in zehn Jahren noch vertraulich bleiben müssen (Gesundheitsdaten, Verträge, Geschäftsgeheimnisse, lange aufbewahrte personenbezogene Daten), schon heute als gefährdet.
Wie die Schätzungen geschrumpft sind
Die geschätzte Größe des Quantencomputers, der RSA-2048 brechen könnte, ist in 13 Jahren um den Faktor 1.000 geschrumpft. Im März 2026 folgte eine ähnliche Schätzung für die elliptische Kurve, die Kryptowährungen nutzen:
| Jahr | Ziel | Geschätzte Maschine | Studie |
|---|---|---|---|
| 2012 | RSA-2048 | Rund 1 Milliarde physikalische Qubits | Frühere, von Google zusammengestellte Schätzung |
| 2019 | RSA-2048 | 20 Millionen physikalische Qubits, rund 8 Stunden | Gidney und Ekerå |
| 2025 | RSA-2048 | Weniger als 1 Million physikalische Qubits, unter einer Woche | Gidney (Google) |
| 2026 | Die elliptische Kurve von Bitcoin und Ethereum (secp256k1) | Weniger als 500.000 physikalische Qubits; laut Google 9 Minuten oder weniger | Google Quantum AI und Partner |
Zum Vergleich: Laut Googles Einschätzung von 2025 haben heutige Maschinen, die mit den nötigen Fehlerraten arbeiten, zwischen 100 und 1.000 Qubits; Willow hat 105. Niemand verfügt heute also über eine Maschine, die diese Verfahren brechen kann, aber der Abstand schrumpft mit jeder neuen Studie.
Googles Elliptische-Kurven-Studie vom März hatte noch eine ungewöhnliche Seite. Statt die Angriffsschaltungen zu veröffentlichen, teilte das Team einen „Zero-Knowledge-Beweis“, der belegt, dass die Schaltungen existieren und innerhalb der angegebenen Grenzen korrekt arbeiten, ohne sie offenzulegen. Im April nutzte die Sicherheitsfirma Trail of Bits Fehler in der Software, die diesen Beweis erzeugte, um einen gefälschten Beweis zu erstellen, der in jeder Hinsicht besser aussah als der von Google. Google behob die Fehler; laut Trail of Bits sind die wissenschaftlichen Aussagen der Studie davon nicht betroffen. Wie die Firma es formulierte, machte der Vorfall aus einem Problem des Quantencomputings ein gewöhnliches Problem der Anwendungssicherheit.
Was sagt der Zeitplan?
| Datum | Was passiert |
|---|---|
| August 2024 | NIST veröffentlichte die ersten drei Standards für Post-Quanten-Kryptografie: ML-KEM für den Schlüsselaustausch, ML-DSA und SLH-DSA für Signaturen. |
| 31. Dezember 2026 | Erster Meilenstein des gemeinsamen Fahrplans, den die EU-Mitgliedstaaten im Juni 2025 veröffentlichten: nationale Vorbereitungen für den Übergang, Kryptoinventare und die Erfassung von Abhängigkeiten einschließlich der Lieferketten. |
| 2029 | Googles Ziel, die eigene Umstellung abzuschließen (angekündigt im März 2026). |
| 31. Dezember 2030 | Laut EU-Fahrplan sollen Anwendungen mit hohem Risiko auf Post-Quanten-Kryptografie umgestellt sein. Nach dem NIST-Entwurf gelten Verfahren mit 112 Bit Sicherheitsniveau wie RSA-2048 nach 2030 als „deprecated“ (nicht mehr empfohlen). |
| 2035 | Nach dem NIST-Entwurf wird die Zulassung dieser quantenanfälligen Verfahren vollständig zurückgezogen. Die EU strebt zudem an, dass auch Anwendungen mit mittlerem Risiko umgestellt werden und möglichst viele Systeme auf Post-Quanten- oder hybride Kryptografie wechseln. |
Die Umstellung hat bereits begonnen: Google hat den Schlüsselaustausch in Chrome und im eigenen internen Datenverkehr auf ML-KEM umgestellt und fügt Android 17 ML-DSA-Signaturen hinzu. Zum Zeitpunkt dieses Beitrags haben wir keinen verbindlichen, für die Türkei veröffentlichten Zeitplan für die Umstellung gefunden. Unternehmen, die mit Kunden und Partnern in der EU arbeiten, sollten den EU-Zeitplan im Blick behalten.
Was das bedeutet: Niemand weiß, wann ein Quantencomputer Verschlüsselung brechen kann; auch Googles Beitrag vom März nennt kein Datum. Aber die Standards liegen vor, und die Umstellung dauert Jahre. Dass Google sein eigenes Ziel mit 2029 vor die offiziellen Zeitpläne gezogen hat, zeigt, dass die Kosten des Abwartens steigen.
Die Lage in der Türkei
In der Türkei liegt der konkreteste Schritt bei der Hardware. Im Juni 2026 unterzeichneten das Präsidium der Verteidigungsindustrie (SSB) und ASELSAN eine Vereinbarung für ein Projekt zur Entwicklung einer supraleitenden Quantenrecheneinheit (QPU) im eigenen Land. Hauptauftragnehmer ist ASELSAN; beteiligt sind die Sabancı-Universität, die Koç-Universität und das Nationale Metrologie-Institut von TÜBİTAK (UME). Die Prozessoren sollen in der ersten supraleitenden Fertigungsanlage des Landes hergestellt werden, die noch im Bau ist; die Serienfertigung ist in Anlagen geplant, die bei ASELSAN entstehen sollen. Qubit-Zahl und Zeitplan wurden nicht bekannt gegeben. Laut ASELSAN-Chef Ahmet Akyol arbeitet das Unternehmen seit 2021 an Quantentechnologien.
Was sollten Unternehmen heute tun?
Sie müssen weder einen Quantencomputer kaufen noch ein Quantenprogramm aufsetzen. Auf der Verschlüsselungsseite gibt es aber Arbeit, die heute beginnen kann und sich über Jahre erstreckt:
- Erstellen Sie ein Kryptoinventar. Welche Systeme, Verbindungen und Dokumente verwenden welche Verschlüsselungs- und Signaturverfahren? Websites, VPNs, E-Mail, ERP- und Bankschnittstellen, Backups, Zertifikate und Geräte im Feld gehören auf diese Liste. Auch der EU-Fahrplan beginnt mit dem Inventar.
- Priorisieren Sie Daten, die lange geheim bleiben müssen. Daten, die auch in zehn Jahren noch vertraulich sein müssen, sind Angriffen nach dem Muster „Jetzt speichern, später entschlüsseln“ am stärksten ausgesetzt.
- Fragen Sie Ihre Lieferanten. Wie sieht der Post-Quanten-Fahrplan Ihrer Software-, Cloud- und Hardwareanbieter aus? In welcher Version kommt die Unterstützung für ML-KEM und ML-DSA?
- Machen Sie Verschlüsselung austauschbar. Bringen Sie Systeme, in denen der Algorithmus fest im Code verankert ist, in einen Zustand, in dem sie per Konfiguration auf ein neues Verfahren wechseln können. Planen Sie diese Flexibilität bei neuer Software von Anfang an ein.
- Vergessen Sie die Signaturen nicht. Google hat bei seiner Umstellung Authentifizierungs- und Signaturdienste vorgezogen, weil Signaturen ausgetauscht sein müssen, bevor ein Quantencomputer existiert, der Verschlüsselung brechen kann.
- Kein Grund zur Panik. Laut Google ist symmetrische Verschlüsselung wie AES von dieser Bedrohung nicht betroffen, und Chrome sowie Googles eigene Dienste haben mit der Umstellung bereits begonnen. Die eigentliche Aufgabe ist, dieselbe Umstellung für die eigenen Systeme zu planen.
Diese Schritte sind eine allgemeine Startliste; die Details unterscheiden sich von System zu System. Kryptoinventar und Infrastruktursicherheit sind ein natürlicher Teil der Arbeit an der Cybersicherheit.
Was offen bleibt
- Lässt sich Googles Ergebnis skalieren? Das Experiment umfasst kleine Codes; der im größeren Code wartende Zustand wies mehr Fehler auf als erwartet. Wie viel kleiner die benötigte Maschine wird, ist unbekannt.
- Claudes Schaltungen: Die Ergebnisse stehen in einem Preprint; eine unabhängige Prüfung durch andere Forschende gibt es noch nicht.
- Wann bricht eine Maschine die Verschlüsselung? Unbekannt. Die Schätzungen sinken, aber heutige Maschinen liegen weit unter der nötigen Größe. Google hat 2029 als Ziel für die Umstellung gesetzt; ein Datum für das Erscheinen einer solchen Maschine nannte es nicht.
- Der Zeitplan der Türkei: Wann und in welchem Umfang ein nationaler Zeitplan für die Umstellung auf Post-Quanten-Kryptografie kommt, ist offen.
Quantencomputer beschleunigen die KI heute nicht; KI beschleunigt dagegen die Quantencomputer. Wo sich beide treffen, liegt die konkreteste Erkenntnis für Unternehmen bei der Verschlüsselung: Der beste Zeitpunkt für die Umstellung ist, bevor die Maschinen bereit sind.
Wenn Sie überlegen, KI in Ihr Produkt oder Ihre Prozesse zu bringen, werfen Sie einen Blick auf unsere KI-Lösungen oder schreiben Sie uns.
Quellen
- Google: Magic state cultivation (15. Oktober 2026)
- Science: Magic state cultivation on a superconducting quantum processor und das arXiv-Preprint
- The Quantum Insider: Google Demonstrates Method to Cut Errors in Quantum Computing's 'Magic States'
- Google Quantum AI: Meet Willow, our state-of-the-art quantum chip (YouTube)
- Google: Meet Willow, our state-of-the-art quantum chip (Hartmut Neven, Dezember 2024)
- Anthropic: Designing more efficient quantum circuits with Claude (16. Oktober 2026) und das arXiv-Preprint
- Google: AlphaQubit und der Nature-Artikel
- Quanta Magazine: Ewin Tangs klassischer Empfehlungsalgorithmus (2018)
- Schuld und Killoran: Is quantum advantage the right goal for quantum machine learning?
- Google: Tracking the cost of quantum factoring (Mai 2025) und Gidneys Fachartikel
- Google Quantum AI und Partner: Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities (März 2026)
- Trail of Bits: We beat Google's zero-knowledge proof of quantum cryptanalysis (April 2026)
- Google: Quantum frontiers may be closer than they appear (März 2026)
- NIST: Die ersten drei Standards für Post-Quanten-Kryptografie (August 2024) und der Entwurf NIST IR 8547
- EU: Gemeinsamer Fahrplan für den Übergang zur Post-Quanten-Kryptografie (Juni 2025)
- Forbes Türkiye: Supraleitender Quantenprozessor von ASELSAN (Juni 2026, auf Türkisch)