La inteligencia artificial y los ordenadores cuánticos suelen mencionarse juntos, como dos tecnologías que se impulsarán mutuamente. Dos estudios publicados esta semana muestran en qué dirección funciona hoy, en realidad, esa relación. El 15 de octubre, Google anunció en un artículo publicado en Science que había reducido unas 40 veces el error de uno de los pasos de preparación más costosos de la computación cuántica en su chip Willow. Un día después, Anthropic explicó que su modelo Claude había rediseñado ocho circuitos cuánticos en gran medida por su cuenta y había superado los mejores diseños publicados.
En resumen, hoy la IA acelera los ordenadores cuánticos; todavía no hay pruebas de que ocurra lo contrario. El resultado que más importa a las empresas está en otra parte: a medida que los ordenadores cuánticos crecen, el cifrado en el que se apoyan internet, la banca y las criptomonedas queda en riesgo, y el tamaño estimado de la máquina necesaria para romperlo se reduce cada año. En este artículo reunimos, con fuentes, los dos estudios, la relación real entre la IA y la computación cuántica y el calendario del cifrado.
Información actualizada a 18 de octubre de 2026. Las cifras son las que declaran las empresas y los investigadores; los trabajos descritos como «preprint» aún no han pasado una revisión por pares. Todas las fuentes figuran al final.
Primero, cinco conceptos
- Cúbit: La unidad de información de un ordenador cuántico. Además de 0 y 1, puede adoptar estados en los que ambos se superponen; pero es muy frágil, y el menor calor o la menor vibración provocan errores.
- Cúbits físicos y lógicos: Para protegerse de los errores, muchos cúbits físicos trabajan juntos para formar un único «cúbit lógico» protegido. Los miles de cúbits lógicos que necesitan los cálculos útiles suponen cientos de miles o incluso millones de cúbits físicos.
- Código de corrección de errores: El esquema que convierte cúbits físicos en un cúbit lógico. La «distancia» de un código indica cuántos errores físicos deben producirse a la vez para que un error pase inadvertido; cuanto mayor es la distancia, más fuerte es la protección.
- Estado mágico: Un estado especial de cúbit, de un solo uso, que se prepara de antemano para ciertas operaciones difíciles de realizar directamente dentro de un código de corrección de errores (en inglés, «magic state»).
- Criptografía poscuántica: Nuevos métodos de cifrado que se consideran resistentes también a los ordenadores cuánticos. El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) publicó los tres primeros estándares en agosto de 2024.
¿Qué ha demostrado Google? 40 veces menos errores en los estados mágicos
Los ordenadores cuánticos protegen la información frente a los errores repartiéndola entre muchos cúbits físicos. Pero algunas operaciones que necesitan los algoritmos útiles no pueden realizarse directamente dentro de esta estructura protegida. Para ellas se preparan de antemano estados mágicos, y cada uno se agota en cuanto se usa. Un cálculo grande puede consumir millones de ellos; según algunas estimaciones que cita Google, producirlos podría ocupar hasta el 95 % de la capacidad de una máquina. El cuello de botella se conoce desde 2004, y los investigadores llevan unos 20 años intentando reducir su coste.
El «cultivo de estados mágicos» (magic state cultivation), desarrollado en 2024 por Craig Gidney, Noah Shutty y Cody Jones, de Google, empieza en pequeño: coloca un estado imperfecto en un código pequeño, lo comprueba una y otra vez y descarta cualquier intento sospechoso. El estado que supera las comprobaciones pasa a un código más grande y más robusto. El equipo de Google Quantum AI ha probado ahora el método por primera vez en hardware real, en el chip Willow de 105 cúbits.
Preparar
Un estado mágico imperfecto se coloca en un pequeño código de corrección de errores de distancia 3 (un código de color).
Comprobar y descartar Unas 40 veces menos error
El estado se mide una y otra vez; se descarta cualquier intento que muestre el menor indicio de error. En el experimento, alrededor del 8 % de los intentos superó este filtro.
Ampliar Aún debe mejorar
El estado que supera las comprobaciones pasa a un código más robusto de distancia 5 (un código de superficie). La transferencia funcionó, pero el estado que esperaba en el código mayor mostró más error del que predecían las simulaciones.
Usar
El estado se consume una sola vez, para una operación durante el cálculo.
El resultado: el error de los estados cultivados es unas 40 veces menor que cuando el estado solo se coloca en el código (inyección). Los estados que superan las comprobaciones alcanzan una fidelidad del 99,99 %, que Google presenta como un récord.
Medir esa fidelidad fue un problema en sí mismo. El método de medición que el equipo usó primero podía dar resultados físicamente imposibles y sobrestimar la fidelidad. El equipo desarrolló un nuevo método que convierte el propio paso de cultivo en el instrumento de medida (kickback tomography); este método da un límite inferior de la fidelidad, es decir, el valor real es como mínimo ese.
Para el tema de este artículo, el trabajo incluye otro detalle interesante: el equipo calibró los controles del chip con aprendizaje por refuerzo. Es decir, un método de IA ajustó los parámetros de control del procesador para que las comprobaciones de errores dieran menos alarmas.
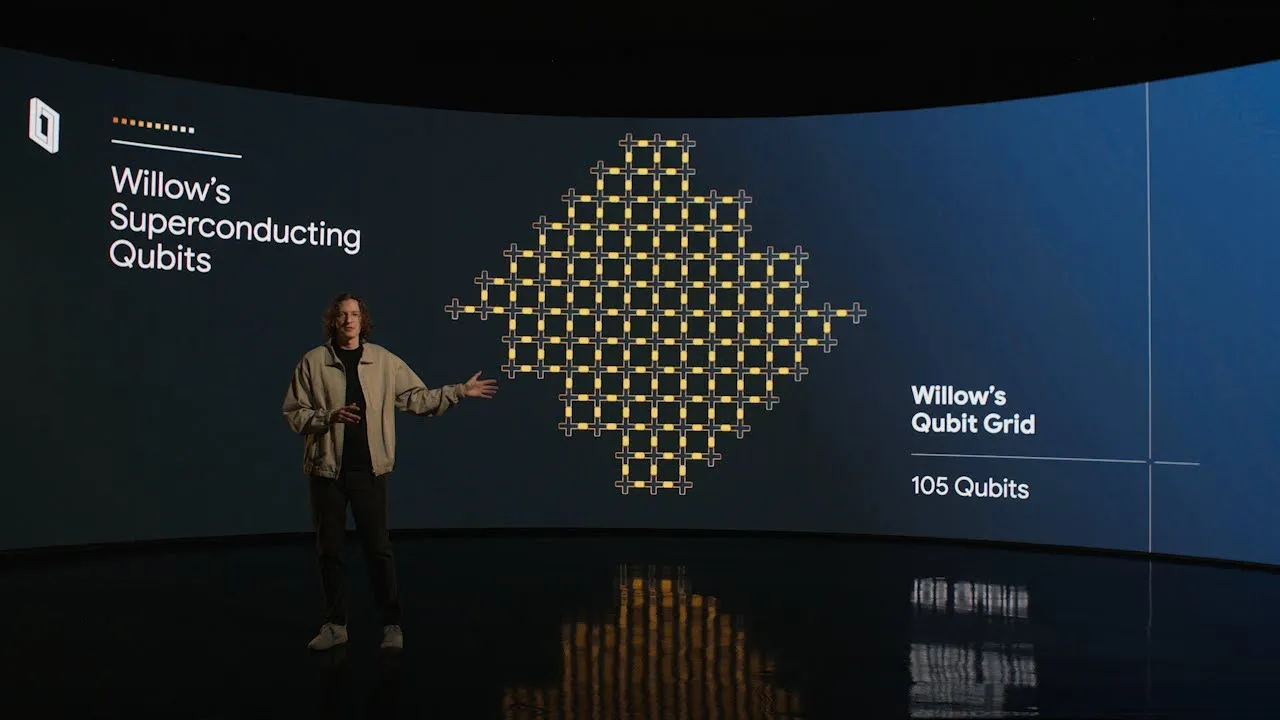 Reproducir vídeo: Google Quantum AI, presentación del chip Willow
Qué significa: Los estados mágicos son una de las partidas más caras en las estimaciones de coste de los algoritmos cuánticos. Si un método que parece barato sobre el papel funciona también en hardware real, la máquina necesaria en el futuro podría ser más pequeña. Pero se trata de una primera demostración con códigos pequeños. La propia Google dice que el siguiente paso es demostrar el método a gran escala y que quedan muchos obstáculos técnicos. No hay ninguna cifra sobre cuánto podría reducirse la máquina.
Claude rediseñó circuitos cuánticos
En un estudio que Anthropic publicó el 16 de octubre, se describió al modelo Claude Mythos 5, en lenguaje sencillo, qué debían hacer ocho bloques básicos de circuitos cuánticos. Los bloques procedían de la química, la optimización, la simulación de sistemas cuánticos, la teoría de números y el cálculo numérico. Un verificador automático comprobaba si cada diseño propuesto funcionaba correctamente y lo puntuaba según el número de cúbits y de operaciones (puertas) que utilizaba. Claude llevó a cabo el ciclo de proponer, puntuar y revisar en gran medida por su cuenta: los investigadores no intervinieron entre rondas y solo de vez en cuando le pidieron que ampliara la búsqueda. Dirigió el trabajo Andi Gu, dentro del programa STEM Fellows de Anthropic, con la colaboración de Susanne Yelin y Mikhail Lukin, de Harvard.
Según Anthropic, los diseños de Claude usan menos cúbits y menos puertas que los mejores circuitos publicados en los ocho bloques, en algunos casos con una diferencia de 10 veces o más. Destacan dos ejemplos:
- Suma de puntos en curvas elípticas: Un componente central del algoritmo cuántico que rompería la criptografía de curva elíptica. Para el paso de la inversión modular, Claude desarrolló la que, según Anthropic, es la primera implementación reversible (es decir, ejecutable en un ordenador cuántico) de un método conocido, divsteps. En una única ejecución de 53 horas, en la que las personas solo aportaron el encargo inicial y algún empujón ocasional, generó una familia de diseños que equilibran de distinta manera cúbits y puertas. Por ejemplo, un circuito de esa familia usa un 12 % más de cúbits, pero 17 veces menos puertas que el diseño publicado más pequeño. La fórmula en la que se basa el diseño se comprobó con simulaciones a gran escala y después se verificó formalmente en Lean, un asistente de demostración.
- Decodificador Reed-Solomon: Parte de un algoritmo cuántico de optimización (Decoded Quantum Interferometry). Reservar memoria para el peor caso habría exigido 665 cúbits; Claude, en cambio, simuló 403 millones de decodificaciones de prueba y reservó espacio para solo 19 cúbits. El precio es que aproximadamente una de cada 10.000 ejecuciones falla, algo que Anthropic considera holgadamente dentro del margen de error de la tarea. El número de puertas también se redujo 12 veces respecto al diseño anterior de Google.
Anthropic también detalla los límites del trabajo. Los resultados figuran en un preprint que aún no ha pasado una revisión por pares. El método sirve para algoritmos cuya corrección puede comprobarse rápidamente en un ordenador clásico, y el número de cúbits y puertas es solo una aproximación al tiempo de ejecución. El diseño de circuitos es solo una de las capas de un ordenador cuántico útil; la corrección de errores, la decodificación y el control del hardware importan al menos lo mismo. La empresa cuenta que en los primeros experimentos Claude se mostró demasiado prudente, volvía a comprobar resultados sólidos y recurría a métodos conocidos; para superarlo, le pidieron que desarrollara varios enfoques a la vez.
Qué significa: La IA ha ido más allá de escribir código y empieza a dar resultados en problemas de investigación, sobre todo en aquellos cuya corrección puede comprobarse automáticamente. Esto confirma una lección conocida en el desarrollo de software: un buen entorno de pruebas automatizadas es la condición previa para usar la IA con seguridad. También hay una dimensión de seguridad. El circuito de suma de puntos está en el centro de un ataque cuántico contra la criptografía de curva elíptica. Así, el coste del ataque sobre el papel no solo baja cuando mejora el hardware, sino también cuando mejoran los algoritmos, y ahora esas mejoras también puede hacerlas la IA.
¿En qué más ayuda la IA a la computación cuántica?
- Decodificación de errores: En un ordenador cuántico los errores no se ven directamente; qué error se ha producido se deduce del patrón de las mediciones de control. AlphaQubit, una red neuronal que Google DeepMind y Google Quantum AI publicaron en Nature en noviembre de 2024, cometió menos errores que los mejores métodos anteriores con datos del procesador Sycamore de Google: un 6 % menos que los métodos de redes tensoriales y un 30 % menos que el emparejamiento correlacionado. Se entrenó primero con datos simulados y después con muestras del procesador real. Pero aún no es lo bastante rápida para funcionar en tiempo real: los procesadores superconductores generan millones de mediciones de control cada segundo.
- Calibración: Como en el experimento de Google descrito arriba, los ajustes de control de un procesador pueden afinarse con aprendizaje por refuerzo.
- Diseño de circuitos y algoritmos: Como muestra el ejemplo de Claude, los modelos de lenguaje pueden superar las mejores soluciones humanas en problemas de diseño cuya corrección puede comprobarse.
En resumen, la IA es hoy una herramienta en casi todas las capas del desarrollo de ordenadores cuánticos.
¿Y los ordenadores cuánticos acelerarán la IA?
Por ahora, la respuesta es no. No existe ningún método que use ordenadores cuánticos para entrenar o ejecutar grandes modelos de lenguaje con una ventaja demostrada frente al hardware clásico. Las aceleraciones que se atribuyen al aprendizaje automático cuántico se limitan a problemas estrechos elegidos para el hardware cuántico o pueden desaparecer cuando se encuentran métodos clásicos mejores. En 2018, Ewin Tang, que entonces tenía 18 años y era estudiante, encontró un algoritmo clásico que eliminaba la ventaja de velocidad exponencial que se atribuía a un ordenador cuántico en un problema de sistemas de recomendación. Investigadores destacados del campo, como Maria Schuld y Nathan Killoran, debaten además si la «ventaja cuántica» es siquiera el objetivo adecuado para el aprendizaje automático cuántico.
Google tiene una visión a más largo plazo. Hartmut Neven, responsable de Google Quantum AI, escribió en diciembre de 2024, en su artículo de presentación de Willow, que los ordenadores cuánticos serían indispensables para reunir datos de entrenamiento inaccesibles para las máquinas clásicas, para entrenar y optimizar ciertas arquitecturas de aprendizaje y para modelar sistemas en los que los efectos cuánticos son importantes. Esto apunta a usos como generar datos para modelos de IA a partir de simulaciones de moléculas y materiales. Pero es una expectativa, no un resultado demostrado.
Qué significa: Tenga cautela con los productos y servicios que se venden con la etiqueta «IA cuántica». Cuando se encuentre con una afirmación concreta, hágase dos preguntas: ¿se ha publicado el resultado en una revista con revisión por pares? ¿Se ha comparado con el mejor método clásico para el mismo problema?
El verdadero asunto para las empresas: el cifrado
De la computación cuántica, lo que hoy importa a las empresas es el cifrado. El algoritmo de Shor, descubierto en 1994, puede romper RSA y la criptografía de curva elíptica (ECC) en un ordenador cuántico lo bastante grande. Ambos métodos se usan en las conexiones HTTPS, las firmas digitales, las VPN y las criptomonedas. Según Google, el cifrado simétrico, como AES, no se ve afectado por esta amenaza.
La amenaza empieza antes de que existan estas máquinas: un atacante puede grabar hoy tráfico cifrado y descifrarlo cuando los ordenadores cuánticos estén listos. Por este enfoque, conocido como «almacenar ahora, descifrar después», los datos que deben seguir siendo confidenciales dentro de diez años (historiales médicos, contratos, secretos comerciales, datos personales que se conservan mucho tiempo) se consideran ya en riesgo.
Cómo se han reducido las estimaciones
El tamaño estimado del ordenador cuántico necesario para romper RSA-2048 se ha reducido mil veces en 13 años. En marzo de 2026 llegó una estimación similar para la curva elíptica que usan las criptomonedas:
| Año | Objetivo | Máquina estimada | Estudio |
|---|---|---|---|
| 2012 | RSA-2048 | Unos mil millones de cúbits físicos | Estimación anterior recopilada por Google |
| 2019 | RSA-2048 | 20 millones de cúbits físicos, unas 8 horas | Gidney y Ekerå |
| 2025 | RSA-2048 | Menos de 1 millón de cúbits físicos, menos de una semana | Gidney (Google) |
| 2026 | La curva elíptica de Bitcoin y Ethereum (secp256k1) | Menos de 500.000 cúbits físicos; 9 minutos o menos, según Google | Google Quantum AI y socios |
Como comparación: según la evaluación de Google de 2025, las máquinas actuales que funcionan con las tasas de error necesarias tienen entre 100 y 1000 cúbits; Willow tiene 105. Así que hoy nadie tiene una máquina capaz de romper estos esquemas, pero la distancia se acorta con cada nuevo estudio.
El estudio de marzo de Google sobre curvas elípticas tuvo además una faceta poco habitual. En lugar de publicar los circuitos del ataque, el equipo compartió una «prueba de conocimiento cero» que demuestra, sin revelar los circuitos, que existen y funcionan correctamente dentro de los límites indicados. En abril, la empresa de seguridad Trail of Bits aprovechó fallos en el software que generaba esa prueba para fabricar una prueba falsa que parecía mejor que la de Google en todos los parámetros. Google corrigió los fallos; según Trail of Bits, las afirmaciones científicas del estudio no se ven afectadas. Como lo expresó la empresa, el episodio convirtió un problema de computación cuántica en un problema corriente de seguridad de aplicaciones.
¿Qué dice el calendario?
| Fecha | Qué ocurre |
|---|---|
| Agosto de 2024 | El NIST publicó los tres primeros estándares de criptografía poscuántica: ML-KEM para el intercambio de claves, ML-DSA y SLH-DSA para las firmas. |
| 31 de diciembre de 2026 | Primer hito de la hoja de ruta coordinada que los Estados miembros de la UE publicaron en junio de 2025: preparativos nacionales para la transición, inventarios criptográficos y mapeo de dependencias, incluidas las cadenas de suministro. |
| 2029 | Objetivo de Google para completar su propia transición (anunciado en marzo de 2026). |
| 31 de diciembre de 2030 | Según la hoja de ruta de la UE, los casos de uso de alto riesgo deberían haber pasado a la criptografía poscuántica. Según el borrador del NIST, los esquemas con un nivel de seguridad de 112 bits, como RSA-2048, pasan a estar «desaconsejados» (deprecated) después de 2030. |
| 2035 | Según el borrador del NIST, se retira por completo la aprobación de estos esquemas vulnerables a la computación cuántica. La UE aspira además a que migren también los casos de uso de riesgo medio y a que el mayor número posible de sistemas pase a criptografía poscuántica o híbrida. |
La transición ya ha empezado: Google ha pasado a ML-KEM el intercambio de claves en Chrome y en su propio tráfico interno, y está incorporando firmas ML-DSA a Android 17. En el momento de escribir este artículo no encontramos ningún calendario de transición vinculante publicado para Turquía. A las empresas que trabajan con clientes y socios de la UE les conviene seguir el calendario europeo.
Qué significa: Nadie sabe cuándo podrá un ordenador cuántico romper el cifrado; el artículo de Google de marzo tampoco da una fecha. Pero los estándares están listos y la transición lleva años. Que Google haya adelantado su propio objetivo a 2029, por delante de los calendarios oficiales, muestra que el coste de esperar va en aumento.
La situación en Turquía
En Turquía, el paso más concreto está en el hardware. En junio de 2026, la Presidencia de Industrias de Defensa (SSB) y ASELSAN firmaron un proyecto para desarrollar en el país una unidad de procesamiento cuántico (QPU) superconductora. ASELSAN es el contratista principal, y participan la Universidad Sabancı, la Universidad Koç y el Instituto Nacional de Metrología de TÜBİTAK (UME). Está previsto fabricar los procesadores en la primera instalación de fabricación superconductora del país, que aún está en construcción, y pasar a la producción en serie en instalaciones que se crearán dentro de ASELSAN. No se han anunciado ni el número de cúbits ni el calendario. Según el director general de ASELSAN, Ahmet Akyol, la empresa trabaja en tecnologías cuánticas desde 2021.
¿Qué deberían hacer hoy las empresas?
No hace falta comprar un ordenador cuántico ni poner en marcha un programa cuántico. Pero en el terreno del cifrado hay un trabajo que puede empezar hoy y que llevará años:
- Haga un inventario criptográfico. ¿Qué sistema, qué conexión y qué documento usan qué método de cifrado y de firma? Los sitios web, las VPN, el correo electrónico, las integraciones con el ERP y con los bancos, las copias de seguridad, los certificados y los dispositivos de campo entran en esta lista. La hoja de ruta de la UE también empieza por el inventario.
- Dé prioridad a los datos que deben seguir siendo secretos mucho tiempo. Los datos que deben seguir siendo confidenciales dentro de diez años son los más expuestos a los ataques de tipo «almacenar ahora, descifrar después».
- Pregunte a sus proveedores. ¿Cuál es la hoja de ruta poscuántica de sus proveedores de software, nube y hardware? ¿En qué versión llegará la compatibilidad con ML-KEM y ML-DSA?
- Haga que el cifrado sea sustituible. Lleve los sistemas en los que el algoritmo está incrustado en el código a un estado en el que puedan cambiar a un nuevo método mediante configuración. Al desarrollar software nuevo, diseñe esa flexibilidad desde el principio.
- No olvide las firmas. Google dio prioridad a los servicios de autenticación y de firma en su transición, porque las firmas deben sustituirse antes de que aparezca un ordenador cuántico capaz de romper el cifrado.
- No hay motivo para el pánico. Según Google, el cifrado simétrico, como AES, no se ve afectado por esta amenaza, y Chrome y los propios servicios de Google ya han empezado la transición. La verdadera tarea es planificar esa misma transición en sus propios sistemas.
Estos pasos son una lista general para empezar; los detalles varían de un sistema a otro. El inventario criptográfico y la seguridad de la infraestructura forman parte natural del trabajo de ciberseguridad.
Lo que sigue sin aclararse
- ¿Escalará el resultado de Google? El experimento abarca códigos pequeños; el estado que esperaba en el código mayor mostró más error del previsto. No se sabe cuánto se reducirá la máquina necesaria.
- Los circuitos de Claude: Los resultados están en un preprint; todavía no hay una revisión independiente de otros investigadores.
- ¿Cuándo romperá una máquina el cifrado? No se sabe. Las estimaciones bajan, pero las máquinas actuales están muy por debajo del tamaño necesario. Google fijó 2029 como objetivo de transición; no dio ninguna fecha para la aparición de una máquina así.
- El calendario de Turquía: No está claro cuándo ni con qué alcance llegará un calendario nacional para la transición a la criptografía poscuántica.
Los ordenadores cuánticos no aceleran hoy la IA; la IA, en cambio, sí acelera los ordenadores cuánticos. Donde ambas se cruzan, la conclusión más concreta para las empresas está en el cifrado: el mejor momento para migrar es antes de que las máquinas estén listas.
Si está pensando en incorporar IA a su producto o a sus procesos, eche un vistazo a nuestras soluciones de IA o escríbanos.
Fuentes
- Google: Magic state cultivation (15 de octubre de 2026)
- Science: Magic state cultivation on a superconducting quantum processor y el preprint de arXiv
- The Quantum Insider: Google Demonstrates Method to Cut Errors in Quantum Computing's 'Magic States'
- Google Quantum AI: Meet Willow, our state-of-the-art quantum chip (YouTube)
- Google: Meet Willow, our state-of-the-art quantum chip (Hartmut Neven, diciembre de 2024)
- Anthropic: Designing more efficient quantum circuits with Claude (16 de octubre de 2026) y el preprint de arXiv
- Google: AlphaQubit y el artículo de Nature
- Quanta Magazine: el algoritmo clásico de recomendación de Ewin Tang (2018)
- Schuld y Killoran: Is quantum advantage the right goal for quantum machine learning?
- Google: Tracking the cost of quantum factoring (mayo de 2025) y el artículo de Gidney
- Google Quantum AI y socios: Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities (marzo de 2026)
- Trail of Bits: We beat Google's zero-knowledge proof of quantum cryptanalysis (abril de 2026)
- Google: Quantum frontiers may be closer than they appear (marzo de 2026)
- NIST: los tres primeros estándares de criptografía poscuántica (agosto de 2024) y el borrador NIST IR 8547
- UE: hoja de ruta coordinada para la transición a la criptografía poscuántica (junio de 2025)
- Forbes Türkiye: el procesador cuántico superconductor de ASELSAN (junio de 2026, en turco)